Conoce los cambios en la protección de datos personales, las nuevas responsabilidades para quienes gestionan información clínica y qué medidas pueden adoptar los centros de salud para prepararse.
Los centros médicos trabajan diariamente con información especialmente delicada: fichas clínicas, diagnósticos, resultados de exámenes, antecedentes personales y datos de contacto de sus pacientes. Administrar esta información implica responsabilidades que van más allá de almacenarla en un sistema.
En Chile, la Ley 21.719 moderniza el marco de protección de datos personales y establece nuevas reglas para quienes recopilan, almacenan, utilizan o comparten información de las personas. Su impacto es especialmente relevante para el sector salud, donde gran parte de los datos tratados corresponden a información sensible.
Aunque su entrada en vigencia está sujeta a una discusión legislativa sobre una posible postergación, los centros médicos pueden comenzar desde ya a revisar sus procedimientos y sistemas de gestión.
¿Qué es la Ley 21.719 y qué busca regular?
La Ley 21.719, publicada el 13 de diciembre de 2024, modifica la Ley 19.628 sobre protección de la vida privada y crea la Agencia de Protección de Datos Personales.
Su objetivo es actualizar las normas que regulan el tratamiento de datos personales en Chile, fortalecer los derechos de las personas y establecer mayores responsabilidades para las organizaciones que utilizan esta información.
Entre sus principales cambios se encuentran:
- La incorporación de nuevos principios para el tratamiento de datos personales.
- El fortalecimiento de los derechos de las personas sobre su información.
- La definición de obligaciones para quienes deciden cómo y para qué se utilizan los datos.
- La creación de una Agencia de Protección de Datos Personales encargada de fiscalizar y promover el cumplimiento de la normativa.
- La incorporación de un régimen de infracciones y sanciones.
Esto significa que las organizaciones deberán prestar mayor atención a cómo obtienen, utilizan, almacenan y comparten los datos personales que administran.
¿Cuándo entra en vigencia la Ley 21.719 en Chile?
La fecha establecida originalmente para la entrada en vigencia de la Ley 21.719 es el 1 de diciembre de 2026.
Sin embargo, durante 2026 se presentó un proyecto para modificar ese calendario y postergar su aplicación hasta el 15 de octubre de 2027.
¿Cómo afecta la Ley 21.719 a los centros médicos?
El sector salud trata información que requiere especial protección. Los antecedentes de una ficha clínica, los diagnósticos, los tratamientos y los resultados de exámenes permiten identificar aspectos de la salud de una persona y, por ello, se consideran datos personales sensibles.
Para clínicas, consultas y centros médicos, esto implica revisar distintos aspectos de su funcionamiento.
1. Tratamiento de datos sensibles de los pacientes
La ley contempla el consentimiento como regla general para el tratamiento de datos sensibles, junto con determinadas excepciones legales. Por eso, no todos los tratamientos deben analizarse de la misma manera: es necesario revisar su finalidad, contexto y fundamento jurídico.
Los centros médicos deberían identificar qué información recopilan, para qué la utilizan y quiénes participan en su tratamiento.
2. Responsabilidad sobre el uso de la información
Las organizaciones que determinan los fines y medios del tratamiento de datos tienen responsabilidades específicas como responsables de datos.
En la práctica, un centro médico debe poder identificar qué información administra, quién puede acceder a ella, con qué propósito se utiliza y bajo qué condiciones se comparte con terceros.
También es importante revisar los contratos y las condiciones de los proveedores tecnológicos que participan en el almacenamiento, procesamiento o gestión de información de pacientes.
3. Derechos de los pacientes sobre sus datos personales
La reforma fortalece los derechos de las personas respecto de su información.
Entre ellos se encuentran:
- Acceso: conocer si una organización está tratando sus datos y acceder a la información correspondiente.
- Rectificación: solicitar la corrección de datos personales inexactos, incompletos o desactualizados.
- Supresión: solicitar la eliminación de datos cuando se cumplan las condiciones legales.
- Oposición: oponerse a determinados tratamientos en los casos contemplados por la ley.
- Portabilidad: solicitar y recibir sus datos en los términos y condiciones establecidos por la normativa.
En el ámbito sanitario, el ejercicio de estos derechos debe coordinarse con las obligaciones especiales de conservación, confidencialidad y administración de las fichas clínicas. Por ejemplo, el derecho de supresión no significa que un centro pueda eliminar antecedentes clínicos cuando existe una obligación legal de conservarlos.
¿Qué medidas deberían implementar las clínicas para prepararse?
La adaptación a la Ley 21.719 no depende únicamente de contratar un software. Requiere revisar procedimientos administrativos, responsabilidades internas y herramientas tecnológicas.
Estas son algunas medidas que pueden ayudar a los centros de salud:
1. Identificar los datos personales que administra el centro
El primer paso es reconocer qué información se recopila y dónde se encuentra.
Esto incluye fichas clínicas, formularios de admisión, datos de contacto, resultados de exámenes, documentos médicos, registros de atención y antecedentes de facturación.
También conviene identificar qué áreas y proveedores participan en el tratamiento de esos datos.
2. Revisar los permisos y accesos de los usuarios
No todos los integrantes de un centro médico necesitan acceder a la misma información.
Una buena práctica consiste en definir perfiles de usuario según las funciones de cada persona y revisar periódicamente los permisos asignados.
Por ejemplo, el equipo administrativo puede necesitar acceder a información de agenda y contacto, mientras que los antecedentes clínicos deben estar disponibles para los profesionales autorizados según sus responsabilidades.
3. Establecer procedimientos para atender solicitudes de pacientes
Los centros deberían definir cómo recibir, verificar y responder solicitudes relacionadas con los datos personales.
Esto requiere establecer responsables internos, canales de contacto y procedimientos para gestionar solicitudes de acceso, rectificación u otros derechos reconocidos por la normativa.
4. Revisar las condiciones de los proveedores tecnológicos
Si el centro utiliza plataformas externas para administrar fichas clínicas, realizar teleconsultas, almacenar documentos o gestionar información de pacientes, es importante revisar las condiciones del servicio.
Se recomienda evaluar aspectos como:
- Qué información procesa cada proveedor.
- Para qué finalidades utiliza los datos.
- Dónde se almacena la información.
- Qué medidas de seguridad declara implementar.
- Qué responsabilidades asume cada parte.
- Qué ocurre cuando termina la prestación del servicio.
5. Capacitar al equipo médico y administrativo
La protección de datos no es responsabilidad exclusiva del área informática.
Médicos, administrativos y otros colaboradores deben conocer los procedimientos del centro para acceder, utilizar, compartir y resguardar la información de los pacientes.
6. Preparar procedimientos de seguridad y gestión de incidentes
Como recomendación técnica, los centros pueden revisar sus mecanismos de autenticación, control de accesos, respaldos, actualización de sistemas y gestión de incidentes.
Estas medidas contribuyen a reducir riesgos, pero deben adaptarse al tamaño, las características y las necesidades de cada organización. La implementación de controles técnicos no sustituye las obligaciones legales ni garantiza por sí sola que no ocurran incidentes.
¿Qué papel cumple un software de gestión clínica en la protección de datos?
Un software de gestión clínica puede ayudar a organizar la información de los pacientes y facilitar el trabajo diario de los equipos de salud.
Sin embargo, es importante comprender que la responsabilidad legal sobre el tratamiento de los datos no se transfiere automáticamente al proveedor tecnológico por contratar una plataforma.
El centro médico debe evaluar las características del sistema, sus condiciones de servicio, sus medidas de seguridad y la forma en que se integra con sus procedimientos internos.
Algunos aspectos que conviene revisar al elegir una solución son:
- Administración de usuarios y permisos.
- Gestión de fichas clínicas electrónicas.
- Disponibilidad de registros de las acciones realizadas.
- Condiciones de almacenamiento y respaldo de información.
- Gestión de documentos clínicos.
- Condiciones de acceso y tratamiento de datos por parte del proveedor.
La tecnología puede facilitar una gestión más ordenada, siempre que se utilice dentro de un modelo de protección de datos definido por el prestador.
¿Cómo puede PhilaxMed apoyar la gestión de información clínica?
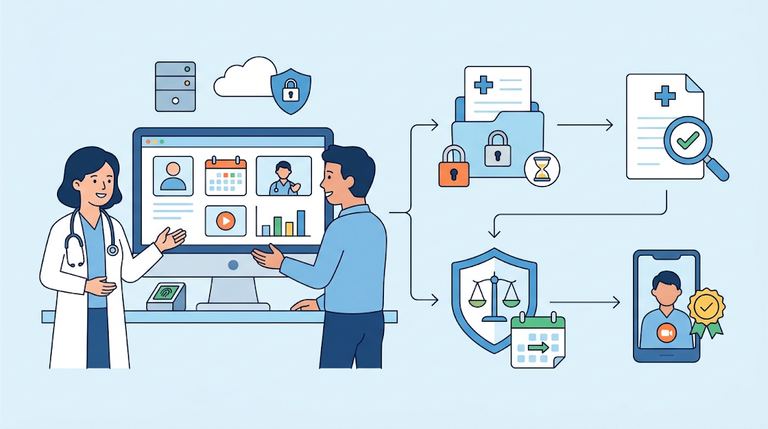
PhilaxMed es un software de gestión clínica que reúne herramientas para organizar procesos administrativos y clínicos en centros de salud.
En relación con la administración de información de pacientes, permite trabajar con funcionalidades como:
- Ficha clínica electrónica: facilita el registro y consulta de antecedentes clínicos de los pacientes.
- Gestión de agenda: permite organizar citas y coordinar las atenciones.
- Telemedicina: facilita la gestión de consultas a distancia y su relación con el flujo de atención.
- Gestión de documentos: permite preparar y administrar documentos asociados a la atención de los pacientes.
Estas herramientas pueden ayudar a centralizar procesos y reducir la dispersión de información entre distintas tareas administrativas y clínicas.
De todas formas, utilizar un software de gestión clínica no significa que el centro cumpla automáticamente con todas las disposiciones de la Ley 21.719. Es necesario revisar las condiciones del servicio, configurar adecuadamente la plataforma y establecer procedimientos internos para el tratamiento de datos personales.
Preguntas frecuentes sobre la Ley 21.719
¿La Ley 21.719 se aplica a las clínicas y centros médicos?
Sí. Las organizaciones del sector salud que tratan datos personales deben considerar la normativa de protección de datos. Esto incluye información de pacientes, antecedentes de salud y otros datos personales administrados durante la atención.
¿La Ley 21.719 reemplaza la Ley 19.628?
La Ley 21.719 modifica la Ley 19.628 y actualiza su marco regulatorio. No se trata de una normativa completamente separada que sustituya toda la legislación anterior.
¿Cuándo comienza a regir la Ley 21.719?
La fecha original establecida es el 1 de diciembre de 2026. Existe un proyecto legislativo que propone postergarla hasta el 15 de octubre de 2027, pero esa modificación debe completar su tramitación para convertirse en ley.
¿Un software de gestión clínica garantiza el cumplimiento de la Ley 21.719?
No. Un software puede ofrecer herramientas que faciliten la administración y protección de la información, pero el cumplimiento depende también de las decisiones, procedimientos, configuraciones y responsabilidades del centro médico.
Prepárate para los cambios en protección de datos con una gestión clínica organizada
La Ley 21.719 representa un avance importante en la protección de los datos personales en Chile y plantea nuevos desafíos para las organizaciones que administran información sensible.
En el sector salud, prepararse implica revisar cómo se recopilan, almacenan, utilizan y comparten los antecedentes de los pacientes, además de fortalecer los procedimientos internos y evaluar las herramientas tecnológicas utilizadas.
PhilaxMed facilita la gestión de procesos clínicos y administrativos mediante herramientas de agenda, ficha clínica electrónica y telemedicina, ayudando a los centros de salud a organizar su operación en una misma plataforma.
Conoce PhilaxMed y descubre cómo mejorar la gestión clínica de tu centro de salud.
Fuentes oficiales y revisión de vigencia
- Ley 21.719 – Biblioteca del Congreso Nacional. Texto de la reforma, derechos, principios, tratamiento de datos sensibles y creación de la Agencia.
- Ley 19.628 – Biblioteca del Congreso Nacional. Marco legal de protección de datos personales.
- Proyecto de postergación, Boletín 18.623-07 – Cámara de Diputadas y Diputados. Estado de tramitación legislativa.
- Ley 20.584 – Biblioteca del Congreso Nacional. Derechos y deberes de las personas en la atención de salud.
- Ley 21.541 – Biblioteca del Congreso Nacional. Regulación de la atención de salud a distancia y telemedicina.
Contenido elaborado por el equipo de PhilaxMed, especialistas en gestión clínica y salud digital.